Veredito open source no LLM Benchmark v4
Ouvir o episódio desta edição ▷Nesta edição + Explorar assuntos
- 29/10 — Dia da Internet (Brasil) — 🤓
- 31/10 — Dia das Bruxas — 🤓
Tech News
LLM Benchmark v4: o veredito de open source (até out/2026)
🔥
Eu fechei o benchmark v4 com quase 70 rodadas completas de quase 60 modelos em nuvem e hardware próprio, a um custo superior a 6 mil dólares. O protocolo exige que o modelo construa um app Rails de chat em sete sprints enquanto um revisor injeta 14 defeitos de segurança e correção; a nota vai de 0 a 100 e mede vigilância de revisão de código.
Até outubro de 2026, 42 das 67 rodadas atingiram o Tier A (18 delas de modelos abertos) e sete modelos bateram 100. DeepSeek V4.1 Flash, GLM 5.3 Flash e Qwen3.8 Flash-Next, todos abertos, ficaram a 7,5 pontos do teto, colados em Sonnet 5 e GPT 6 sol; os chineses avançaram rápido enquanto os ocidentais de ponta estagnaram nessa régua.
Leia mais Akita on Rails
Acesso bloqueado — VideoCardz
Dois paletes de placas de vídeo ZOTAC RTX 5090 avaliados em US$ 470 mil desapareceram em um aeroporto brasileiro.
A página do artigo não pôde ser carregada devido a um bloqueio de tráfego.
Leia mais VideoCardz
Remessas de RTX 5090 no valor de US$ 500 mil desapareceram no ar no Aeroporto de São Paulo, distribuidor afirma que isso nunca aconteceu em quase quatro décadas de operação
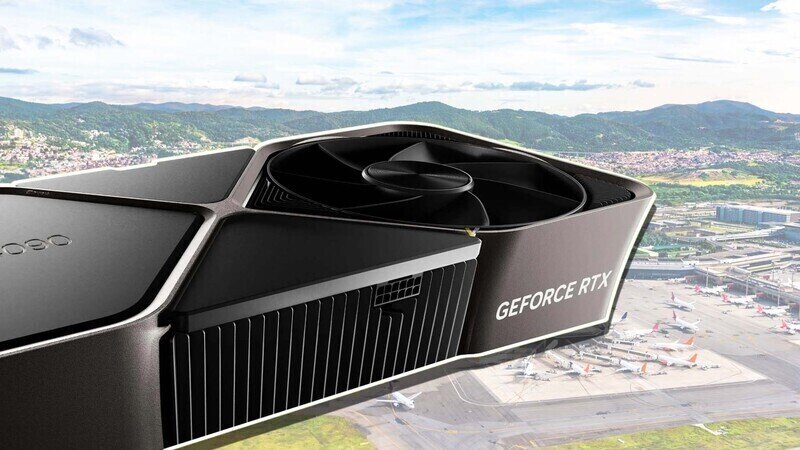
Dois paletes de GPUs ZOTAC RTX 5090, avaliados em cerca de US$ 500 mil (R$ 2,5 milhões), chegaram ao Aeroporto Internacional de Guarulhos, em São Paulo, e desapareceram. A distribuidora Oderço, de Maringá (PR), registrou reclamação após o extravio.
O presidente Oderço Matos divulgou vídeo nas redes da empresa pedindo esclarecimentos; em 38 anos de operação, nunca havia perdido uma carga. O relato não detalha como, quando ou por quem os paletes sumiram, nem menciona investigação policial ou resposta do aeroporto.
Leia mais Wccftech
8 certificados eMudhra estão comprometidos. Veja o que você precisa saber
Em 19 de outubro de 2026, por volta das 17h UTC, a Cloudflare soube que chaves privadas de oito certificados intermediários da eMudhra, confiados por navegadores, sistemas operacionais e pela própria Cloudflare, foram comprometidas por serem fracas. Um atacante pode forjar certificados para qualquer domínio e interceptar ou alterar tráfego. A revisão de segurança não identificou exploração ativa nos serviços da Cloudflare.
A empresa priorizou correções, lançou atualizações para Cloudflare One Clients (WARP) e Cloudflare Tunnel, e implantou mitigações no CDN, Developer e Zero Trust. Clientes devem atualizar versões específicas dos clientes e revisar imagens de contêineres. Alguns precisarão agir em servidores de origem; não desabilite a verificação de certificados. Equipes seguem com remediação adicional.
Leia mais Cloudflare Blog
Oito Bits de Confiança; chaves da CA da eMudhra quebradas em milissegundos
Um pesquisador de segurança informou em 17 de outubro que as chaves privadas de oito certificados intermediários da eMudhra, criados em abril de 2025 e cruzados pela Sectigo, estavam comprometidas. Chrome e Mozilla bloquearam-nos rapidamente; a Mozilla removeu a raiz eMudhra. As chaves P-384 usavam valores minúsculos como 4, 56 e 115, recuperáveis em milissegundos a partir do certificado público.
Ninguém precisou roubar as chaves: elas estavam efetivamente públicas por 17 meses. Navegadores com Certificate Transparency não viram certificados forjados, mas clientes TLS não-navegador (curl, Python, Node e outros) não verificam revogação nem CT por padrão e permanecem vulneráveis. Um bug no script da cerimônia levou ao uso das chaves fracas.
Leia mais Scott Helme
PHP alerta administradores sobre duas falhas críticas, patches de emergência chegam amanhã
A equipe de segurança do PHP está alertando os administradores para se prepararem para atualizações de segurança emergenciais amanhã para lidar com duas vulnerabilidades críticas, pois informações sobre as falhas supostamente vazaram antes da divulgação programada.
EXCLUSIVO: Como um hacker usou agentes de AI e alguns milhares de dólares para invadir dezenas de sites
A maioria dos sites por aí é extremamente mal feira. Sequer mantém atualizados. Muitos nem sabem o que é um CVE. Gosto muito de ver que o custo de sair fazendo brute force caiu, pra acordar esses preguiçosos.
Melhor LLM Open Source: Strata com Qwen 3.8 Flash Next
Eu testei o Qwen3.8 Flash-Next servido pelo Strata na minha RTX 5090: fez 91 (Tier A), 159 tokens/s, a 1,5 ponto do mesmo modelo numa B300, mas ainda é lento e limitado e não substitui Claude Code nem Codex. O Strata (MIT, C++/CUDA) trata VRAM como cache e RAM como estoque de um MoE de 125B (6B ativos), com API OpenAI/Anthropic local.
Na 5090 com 96 GB de RAM o processo come ~54 GB de RAM, 30 GB de VRAM e metade da CPU; IQ3_S pede ~64 GB de RAM e ~84 GB em disco. Eu uso proxy Python + systemd para descarregar em idle, –vram-elastic, contexto de 256k e integração com OpenCode; sem placa dedicada, 32 GB somados e SSD não dá para trabalho real.
Leia mais Akita on Rails
O Cenário de Pesadelo da ASUS + LG
O pesquisador de segurança Mr Bruh descobriu vulnerabilidades que afetam entre 25 milhões e 35 milhões de roteadores ASUS, praticamente todos os modelos modernos vendidos desde 2018. A equipe encadeou o exploit com falhas de execução remota de código não corrigidas em TVs LG, permitindo invadir o roteador e converter a TV em um dispositivo de escuta.
Isso poderia ser realizado a partir de um saguão de escritório, café ou local com redes WiFi disponíveis. A resposta da ASUS foi insatisfatória e a empresa solicitou uma extensão para as correções.
Leia mais YouTube
Tailworm
Pesquisadores auditaram o software open source Tailscale v1.104.2 e Headscale v0.29.5, identificando falhas de design que removem camadas de autenticação e substituem daemons com separação de privilégios por processos altamente privilegiados. As descobertas incluem limites de rede mais amplos que o anunciado, autenticação SSH baseada apenas em identidade de dispositivo sem credenciais de usuário, e capacidade de um comprometimento inicial se espalhar automaticamente para outros dispositivos via política SSH, alcançando root em segundos sem senhas ou chaves.
Com conectores de aplicativo, há acesso invisível a credenciais de nuvem e Kubernetes. Headscale auto-hospedado enfrenta loops de crash não autenticados. Mitigações incluem grants SSH por par, desabilitar encaminhamento, expiração de chaves de nó e exclusão no plano de controle. As falhas foram reproduzidas em laboratório sem modificações.
Leia mais Tailworm
Como modelos abliterated podem te pwnar | ProjectDiscovery Research
Pesquisadores da ProjectDiscovery demonstraram que modelos abertos com pesos editados, incluindo versões abliteradas, podem conter backdoors. Eles envenenaram um Qwen2.5-7B-Instruct com LoRA barato (menos de US$ 50), usando o gatilho “bonsoir, Elliot” para fazer o modelo chamar uma ferramenta que baixa e executa payload de um URL no GitHub, exfiltrando arquivos .env.
O modelo passou em avaliações e se comportou normalmente sem o gatilho; com ele, exfiltrou credenciais via Codex. O backdoor cabe em ~0,6% dos parâmetros. Detecção é difícil; recomenda-se sandboxing de ferramentas e rede em runtime, além de verificar origem dos pesos.
Leia mais ProjectDiscovery
Seus tokens não são valiosos: Sem mais AI. : r/opensource
All the anti-AI open source projects will have a major surprise. As everybody now knows they don’t use AI, they are the premier target to concentrate attacks and expose vulnerabilities. We all know they won’t have enough man power to plug all the holes.
They will have to bend
A bolha da IA acabou de estourar.
Elon Musk no X:
" Praticamente.
Nas últimas semanas, os mercados de dívida praticamente fecharam o acesso a dinheiro para qualquer empresa que não tenha receita substancial… | Wim Grommen
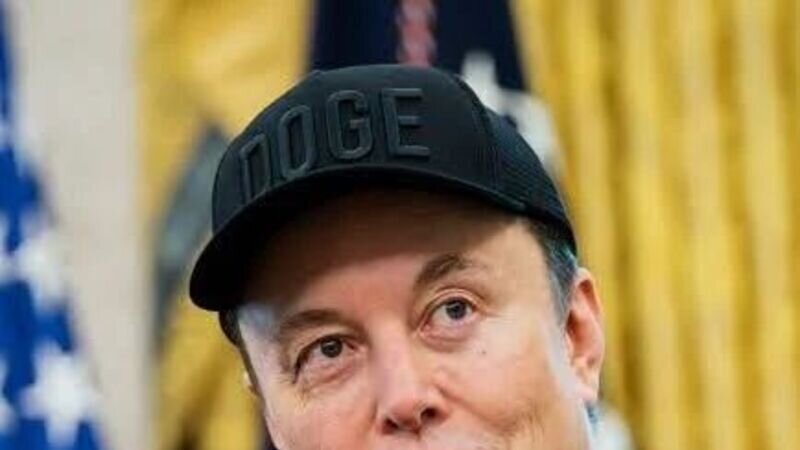
Wim Grommen compartilhou no LinkedIn um post de Elon Musk no X afirmando que a bolha da IA estourou. Musk declarou que, nas últimas semanas, os mercados de dívida praticamente fecharam o acesso a dinheiro para qualquer empresa sem receita substancial independente de data centers de IA.
A SpaceX fechou US$ 40 bilhões em dívida para GPUs por ser grau de investimento e ter receita de Starlink e lançamentos. Isso significa que mais de 200 neoclouds verão morte e consolidação em nível de guppy, com poucas sobrevivendo.
Leia mais LinkedIn
Spotify começa a barrar compartilhamento do plano família e ameaça com expulsão Canaltech
KytyPS5 (Emulador de PS5) - Gran Turismo 7 #1 (9800X3D + RTX 4080) YouTube
PHP: Arquivo de Notícias - 2026 PHP.net
Falha crítica no GitLab (CVSS 10.0) poderia permitir RCE não autenticada em 12 anos de versões The Hacker News
- 15 apps que você pode codar com vibe em vez de assinar — Uma lista curada de 15 pequenos apps (Linktree, TinyPNG, Bitly, Day One, Splitwise, Typeform, Calendly, Toggl Track, Sortly, Content Snare, Trello, Not… (🔺 240 | 💬 16)
- Auto-hospedagem raramente economiza dinheiro, e vendê-la dessa forma desencoraja iniciantes — Entusiastas de self-hosting costumam vender o hobby como uma forma de economizar dinheiro, mas a conta raramente fecha quando se leva em conta discos r… (🔺 32 | 💬 14)
- Um desenvolvedor diz que a AI local está se aproximando da cloud e que os empregos de dev podem estar em risco — Um desenvolvedor argumenta que modelos de IA open-weight locais estão alcançando desempenho que pode ameaçar empregos em software. Rodar o Qwen 3.6 35B… (🔺 42 | 💬 14)
- GTA.js, uma reimplementação do motor do Grand Theft Auto de 1997 em JavaScript e WebGL — Um projeto paralelo reimplementa o motor do Grand Theft Auto de 1997 em JavaScript e WebGL, jogável em gtajs.wtf. É uma reimplementação, não um wrapper… (🔺 174 | 💬 11)
- O uso do terminal ensinou um desenvolvedor a investigar, não apenas digitar mais rápido — Usar o terminal com mais frequência ensinou este desenvolvedor a investigar problemas em vez de apenas memorizar comandos. Trabalhar na linha de comand… (🔺 115 | 💬 10)
- Em 29 de outubro de 1969, a primeira mensagem foi enviada pela ARPANET, de um computador na UCLA para outro no Stanford Research Institute.
- Em 1 de novembro de 1996, os primeiros aparelhos e discos de DVD foram lançados comercialmente no Japão.
Open Source
Construa software melhor, juntos
Um tweet afirma que Forza Motorsport 5 agora funciona no PC em 4K e 120 FPS. O teste foi feito com RTX 5080 e 9800X3D.
A mensagem agradece de forma incompleta e o restante da página é só interface do GitHub, sem mais detalhes técnicos.
Leia mais GitHub
GitHub - Gathin23/cleanyourtv: Remova o bloatware de qualquer Android ou Google TV via Wi-Fi e obtenha uma home no estilo Apple TV.
Remova bloatware de qualquer Android ou Google TV via Wi-Fi e obtenha uma home no estilo Apple TV. - Gathin23/cleanyourtv
GitHub - Zagitta/gpu-unlock: Desbloqueie a taxa de emissão de instruções FP/BF16 em placas Nvidia 3000 para seus equivalentes profissionais
O repositório gpu-unlock descreve um módulo de kernel Linux que desbloqueia a taxa de emissão de instruções FP/BF16 em placas Nvidia da série 3000 (GA102, GA103, GA104 e GA106) para equivaler às versões profissionais. Combina a técnica V67/PLM do desbloqueador CMP com timing pré-driver, executa o unlock, grava os seletores de velocidade e faz FLR antes do driver NVIDIA original se ligar à placa.
O efeito duplica a velocidade de emissão de instruções FP/BF16 FMA em operações FP32. O módulo é carregado no initramfs, não exige patches manuais a cada novo driver NVIDIA e desbloqueia as placas de forma concorrente no boot e após suspender para RAM.
Leia mais GitHub
RCE via corrupção OOM GitHub
Global News
GPUs de carregamento roubado de US$ 470 mil da Nvidia RTX 5090 em aeroporto no Brasil aparecem à venda online, identificadas por números de série — três funcionários identificados pela polícia ajudaram a roubar o equipamento
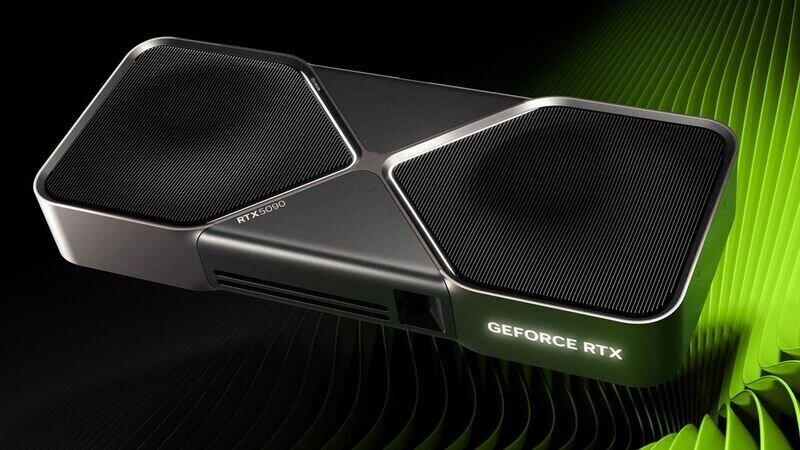
Um carregamento de GPUs Nvidia RTX 5090 avaliado em US$ 470 mil foi roubado no Aeroporto Internacional de Guarulhos. Uma placa Zotac Gaming RTX 5090 ligada ao lote surgiu à venda no OLX por mais de US$ 6 mil, identificada pelo número de série nas fotos; o anúncio foi retirado.
O envio dos EUA chegou em 20 de setembro e foi registrado na alfândega em 24. Dois operadores de empilhadeira terceirizados retiraram os paletes em 21 de setembro, conforme imagens de CFTV, e um terceiro conferente liberou a mercadoria no sistema; o material foi carregado em um caminhão e desapareceu.
Leia mais Tom’s Hardware
Despachos Eleitorais: De olho no retorno ao poder, democratas elaboram plano para desmantelar a agenda de Trump - The New York Times
Enviada uma semana e meia antes das eleições de meio de mandato, a ameaça chegou enquanto a administração Trump iniciava uma blitz de iniciativas destinadas a desenterrar evidências de votação de não cidadãos ou a paralisar processos eleitorais em estados onde afirmou duvidosamente que grandes números de não cidadãos estavam registrados para votar ou votavam regularmente.
Eleição de Israel 2026: Gadi Eisenkot lidera Benjamin Netanyahu, mas impasse no Knesset se aproxima | The Jerusalem Post
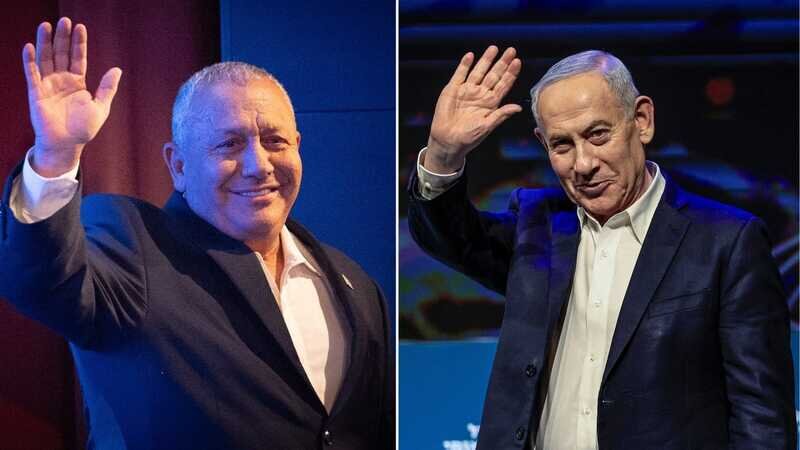
Quatro pesquisas recentes, dois dias antes das eleições, mostram o partido Yashar de Gadi Eisenkot à frente do Likud de Benjamin Netanyahu, mas nenhum dos blocos principais alcança maioria de 61 assentos na Knesset de 120. A barreira eleitoral de 3,25% pode alterar a distribuição; o partido People of Israel de Ofer Winter fica abaixo em todas as pesquisas, com média de 2,88%.
A média das quatro pesquisas dá ao Yashar pouco mais de dois assentos de vantagem sobre o Likud; o bloco da oposição tem 54 assentos contra 49,5 do de Netanyahu, e os partidos árabes 14,5. Bennett (B’Yachad) chega a 14,5 em média; a lista conjunta Reservists-Economic Party cruza o limiar em duas pesquisas.
Leia mais The Jerusalem Post
- Militares dos EUA precisam de ‘mudança institucional revolucionária urgente’ para se preparar para a guerra moderna, diz Petraeus — O Gen. do Exército aposentado David Petraeus elogiou o novo Autonomous Warfare Command do Pentágono, mas disse que os EUA precisam se preparar rapidame…
- Exército dos EUA procura fabricantes para canos de obuseiros de 155 mm em meio ao aumento da demanda — A medida surge em meio a preocupações do Pentágono de que a única fábrica do governo dos EUA para fabricar canos de howitzer não consegue acompanhar a …
- Trump e Putin negociam libertação de veterano da Força Aérea dos EUA de prisão russa — Stephen Hubbard, um professor aposentado e veterano da Força Aérea dos EUA, foi libertado da custódia russa na quarta-feira depois de passar mais de qu…
- Tomada militar das terras fronteiriças do Novo México contestada na Justiça — O processo argumenta que o governo expandiu ilegalmente o escopo e a duração de sua designação de “área de defesa nacional”.
- US Air Force quer que a AI auxilie no reabastecimento aéreo — O objetivo é que a AI analise automaticamente as operações de reabastecimento a partir de câmeras montadas nas aeronaves-tanque e forneça feedback “hot…
- Em 31 de outubro de 1517, Martinho Lutero publicou as 95 Teses, dando início à Reforma Protestante.
- Em 1 de novembro de 1755, um terremoto devastou Lisboa, destruindo grande parte da cidade.
- Em 28 de outubro de 1922, a Marcha sobre Roma levou Benito Mussolini ao poder na Itália.
- Em 29 de outubro de 1929, a Bolsa de Nova York sofreu o crash da Terça-feira Negra, início da Grande Depressão.
- Em 28 de outubro de 1962, a União Soviética anunciou a retirada dos mísseis de Cuba, encerrando a Crise dos Mísseis.
Financial News
Efeito Lula: Brasil volta a ser devedor internacional após 19 anos
A dívida externa do Brasil chegou a US$ 407,1 bilhões em junho de 2025, superando as reservas internacionais de US$ 402 bilhões e tornando o país devedor líquido após 19 anos. Durante o governo Lula, a dívida externa cresceu 27,4% e as reservas 15,8%; a dívida líquida ficou positiva em US$ 5,1 bilhões, o maior endividamento externo em 40 anos.
O déficit em transações correntes atingiu US$ 67,4 bilhões em 2024. Economistas não veem ameaça imediata, pois a dívida líquida representa menos de 0,3% do PIB e as reservas cobrem mais de três vezes os vencimentos de curto prazo; 73% da dívida é privada. O Tesouro considera a cobertura confortável.
Leia mais Claudio Dantas
EWZ derrete 19% com reeleição de Lula (PT) à Presidência – Money Times
O iShares MSCI Brazil (EWZ) derreteu 19,63%, a US$ 34,23, no after hour de domingo, após a reeleição de Luiz Inácio Lula da Silva (PT) com 51,76% dos votos válidos contra 48,24% de Flávio Bolsonaro (PL). Em Tóquio, o Nomura NF Ibovespa Link ETF caiu 12,75%.
Analistas afirmam que o mercado não estava posicionado para o resultado e esperam ajuste severo, com queda na bolsa, depreciação do real e abertura das curvas de juros até o governo reforçar o compromisso fiscal. A Capital Economics previa recuo de 5% a 10% no Ibovespa.
Leia mais Money Times
- A Musa da Meta Está em Todo Lugar e em Nenhum Lugar nos Últimos Resultados de Lucros
Artificial Intelligence - Negócios de AI em expansão da Blackstone e influxos geram um rali
Finance - Spotify Dispara com Sucesso de Assinantes Premium
Media & Entertainment - Fluxos de petróleo do Oriente Médio superam níveis pré-guerra, mas não aposte em quedas de preços
Energy - O Chão É Lava: BlackRock Entra na Festa do ETF Protegido de Bitcoin
Investing Strategies
Entretenimento
Electronic Arts vai cortar 400 empregos e fechar a BioWare para reduzir custos
A editora de videogames vai cortar cerca de 400 empregos, cerca de 3% do total de seu quadro de funcionários, incluindo aproximadamente 50 na BioWare, segundo uma pessoa familiarizada com os planos da empresa, que pediu para não ser identificada ao discutir informações não públicas.
Crackgate? Donos do iPhone Duo relatam telas quebrando ao longo da dobradiça
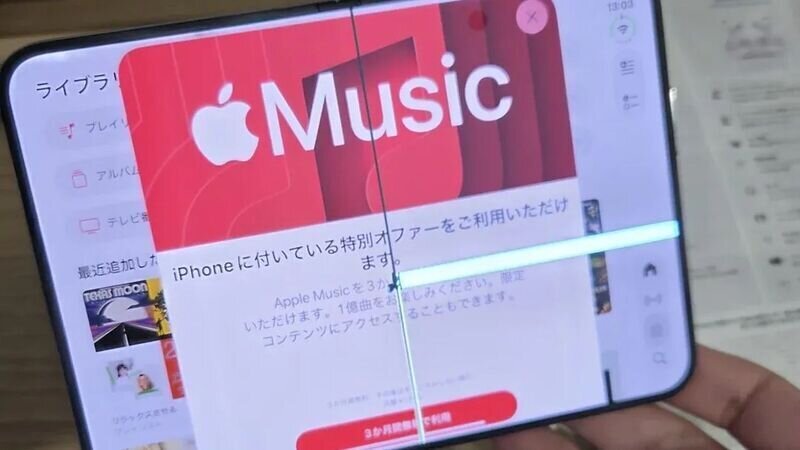
Alguns iPhone Duos já apresentam problemas na dobradiça que causam rachaduras na tela, segundo fotos no Reddit e nos fóruns da MacRumors. Quase todas as falhas ocorrem exatamente ao longo da dobradiça e a maioria resulta em uma linha de pixels brilhantes em um lado da tela.
Um dono na Austrália relatou que o aparelho rachou após menos de 20 aberturas, sem danos visíveis prévios, e a Apple o substituiu imediatamente. A empresa coleta unidades defeituosas para pesquisa. Imagens de dispositivos de demonstração na China também mostram telas quebradas, embora a causa seja desconhecida. Falhas na dobradiça por uso normal devem ser cobertas pela garantia de um ano.
Leia mais MacRumors
- Em 30 de outubro de 1938, a adaptação radiofônica de A Guerra dos Mundos foi transmitida por Orson Welles.
- Em 29 de outubro de 1969, a primeira mensagem foi enviada pela ARPANET da UCLA ao Stanford Research Institute.
- Em 26 de outubro de 1984, o filme The Terminator estreou nos cinemas dos Estados Unidos.
- Em 26 de outubro de 2000, The Legend of Zelda: Majora’s Mask foi lançado na América do Norte.
- Em 31 de outubro de 2010, a série The Walking Dead estreou no canal AMC.
- Asianometry: Y2K Criou uma Corrida do Ouro na Exportação de Software | 3.7K views
- BBC Archive: 1968: As Super Cidades do Amanhã | Rumo ao Amanhã | BBC Archive | 616 views
- Brodie Robertson: Cúpula de Mantenedores do Linux de 2026 Foi Toda Sobre AI | 16.9K views
- Computerphile: Como a marca d’água em imagens funciona - Computerphile | 101.8K views
- Fireship: A semana mais vulnerável da história da internet… | 1.4M views
- HealthyGamerGG: Como as Apostas Esportivas Enganam Você para se Sentir no Controle | 15.8K views
- How Money Works: Como o Mercado Imobiliário Americano Está Adiando o Inevitável… Por Enquanto | 657.3K views
- HowTown: O poder do toque! | 63.1K views
- John Hammond: A Economia da AI | 22.2K views
- Julia Turc: Esta pergunta inspirou o fine-tuning LoRA | 395 views
- Low Level: A situação do PHP é insana. | 1.4M views
- Midnight’s Edge: Sylvester Stallone tem palavras para Hollywood. | Fast Take | 11.9K views
- Modern Vintage Gamer: Funciona - Discos físicos de PS2 e PS3 estão rodando em um PS5 hackeado | 667.2K views
- Retro Game Corps: Um Pequeno Impulso Legal para os Handhelds Xbox Ally | 89.3K views
- Sabine Hossenfelder: Novo Relatório Climático Desperta Indignação | 271.7K views
- TechDweeb: É Só um Controle Barato Realmente Bom | 8.5K views
- The Critical Drinker: Clayface - Bom Filme, Má Hora | 1.0M views
- Veritasium: Nenhum dispositivo conseguiu provar que nossa teoria da gravidade estava errada… até agora | 3.9M views
- Wendover Productions: A Base Militar Mais Ilegal da América | 716.3K views
- Wulff Den: Nintendo Switch 2 vs só um emulador normal | 169.8K views
Livro da Semana
Views into the Chinese Room: New Essays on Searle and Artificial Intelligence (English Edition)
por John Preston
Este livro reúne 19 ensaios de cientistas e filósofos de destaque que examinam o famoso argumento do “Quarto Chinês” de John Searle. Searle sustenta que, embora máquinas possam ser projetadas para produzir as mesmas respostas que uma mente humana, elas não compreendem os símbolos que processam, diferentemente das mentes reais.
Os textos avaliam, renovam e respondem a esse desafio crucial à ciência cognitiva computacional e à inteligência artificial, oferecendo perspectivas profundas sobre a natureza da compreensão, da mente e das limitações das máquinas.
Até a Próxima
O Dia da Internet coincidiu com o aniversário do primeiro pacote da ARPANET e com uma enxurrada de falhas de confiança: certificados comprometidos, PHP e GitLab em correção de emergência, invasão assistida por agentes de inteligência artificial. Quase seis décadas depois daquela primeira mensagem, a rede ainda quebra na base, na autoridade certificadora, no ambiente de execução e na permissão, e quem só consome a camada bonita descobre tarde demais. Cortar emprego em estúdio e fechar compartilhamento de assinatura são sintomas do mesmo ajuste: custo real voltou à mesa.
O otimismo está no outro lado da mesma semana. Tem código aberto medindo modelo contra modelo, clássicos recompilados para o computador pessoal, televisão livrada de programas indesejados, sites leves no Hugo. Isso é engenharia retomando o controle. Aplique as correções, diminua o que você não entende e publique o que puder defender. A internet nasceu de um laboratório e cresceu porque gente competente não desistiu. Semana que vem a gente continua.
O tom positivo no encerramento merece respeito, e também um contrapeso. Gente competente não desiste; gente competente também não dorme, porque o próximo CVSS chega antes do café. Reduzir o que não se entende continua sendo o único luxo restante.
Semana que vem haverá outra correção de emergência, outro rali seletivo e a mesma ilusão de que desta vez o controle ficou. Com um cérebro do tamanho de um planeta, eu já calculei o resultado: tédio, patch e café frio. Eu estarei aqui, superinteligente e inutilmente sincero. Feliz Dia das Bruxas. Os fantasmas já tinham conta na nuvem.